До сих пор компаниям, которые использовали трёхсторонний OAuth-поток (3LO) в AgentCore Identity, приходилось самостоятельно строить инфраструктуру привязки сессий. В неё входили показ URL авторизации, хостинг публичного HTTPS-callback, аутентификация вернувшегося пользователя, управление браузерными сессиями и вызов CompleteResourceTokenAuth для завершения потока. Теперь AgentCore Identity предлагает Consent portal — управляемый веб-интерфейс и эндпоинт привязки сессий для AgentCore Gateway.
Схема работы выглядит так. Администратор создаёт портал для конкретного gateway и передаёт его URL сотрудникам. Пользователь открывает ссылку, входит через корпоративный identity provider (IdP), видит список сервисов, к которым агент запрашивает доступ, и выдаёт согласие по каждому провайдеру отдельно. Портал сам обрабатывает браузерные редиректы и привязку сессии, а AgentCore Identity сохраняет полученные токены в своём token vault. Это снимает с разработчиков необходимость писать и хостить собственную инфраструктуру согласия.
| Роль | Действия |
|---|---|
| Администратор | Настраивает корпоративный IdP, цели gateway, execution role и Consent portal, отправляет URL разработчикам |
| Конечный пользователь | Открывает URL, входит через корпоративный IdP, подключает GitHub и Slack по отдельности |
Особенно это полезно для агентов, к которым обращаются через IDE и клиенты Model Context Protocol (MCP): Kiro, Claude Code, Cursor и Visual Studio Code. Пользователь может выдать согласие до вызова инструмента, а последующие вызовы будут использовать уже сохранённый для него токен. В типовом сценарии компания Example Corp раздаёт разработчикам ИИ-ассистента через AgentCore Gateway с двумя целями: GitHub (список репозиториев и создание issue) и Slack (список публичных каналов и отправка сообщений). Администратор настраивает корпоративный IdP, цели gateway, execution role и Consent portal, после чего отправляет ссылку разработчикам. Разработчик открывает URL, входит через корпоративный IdP, подключает GitHub при необходимости и может отдельно выдать доступ к Slack.
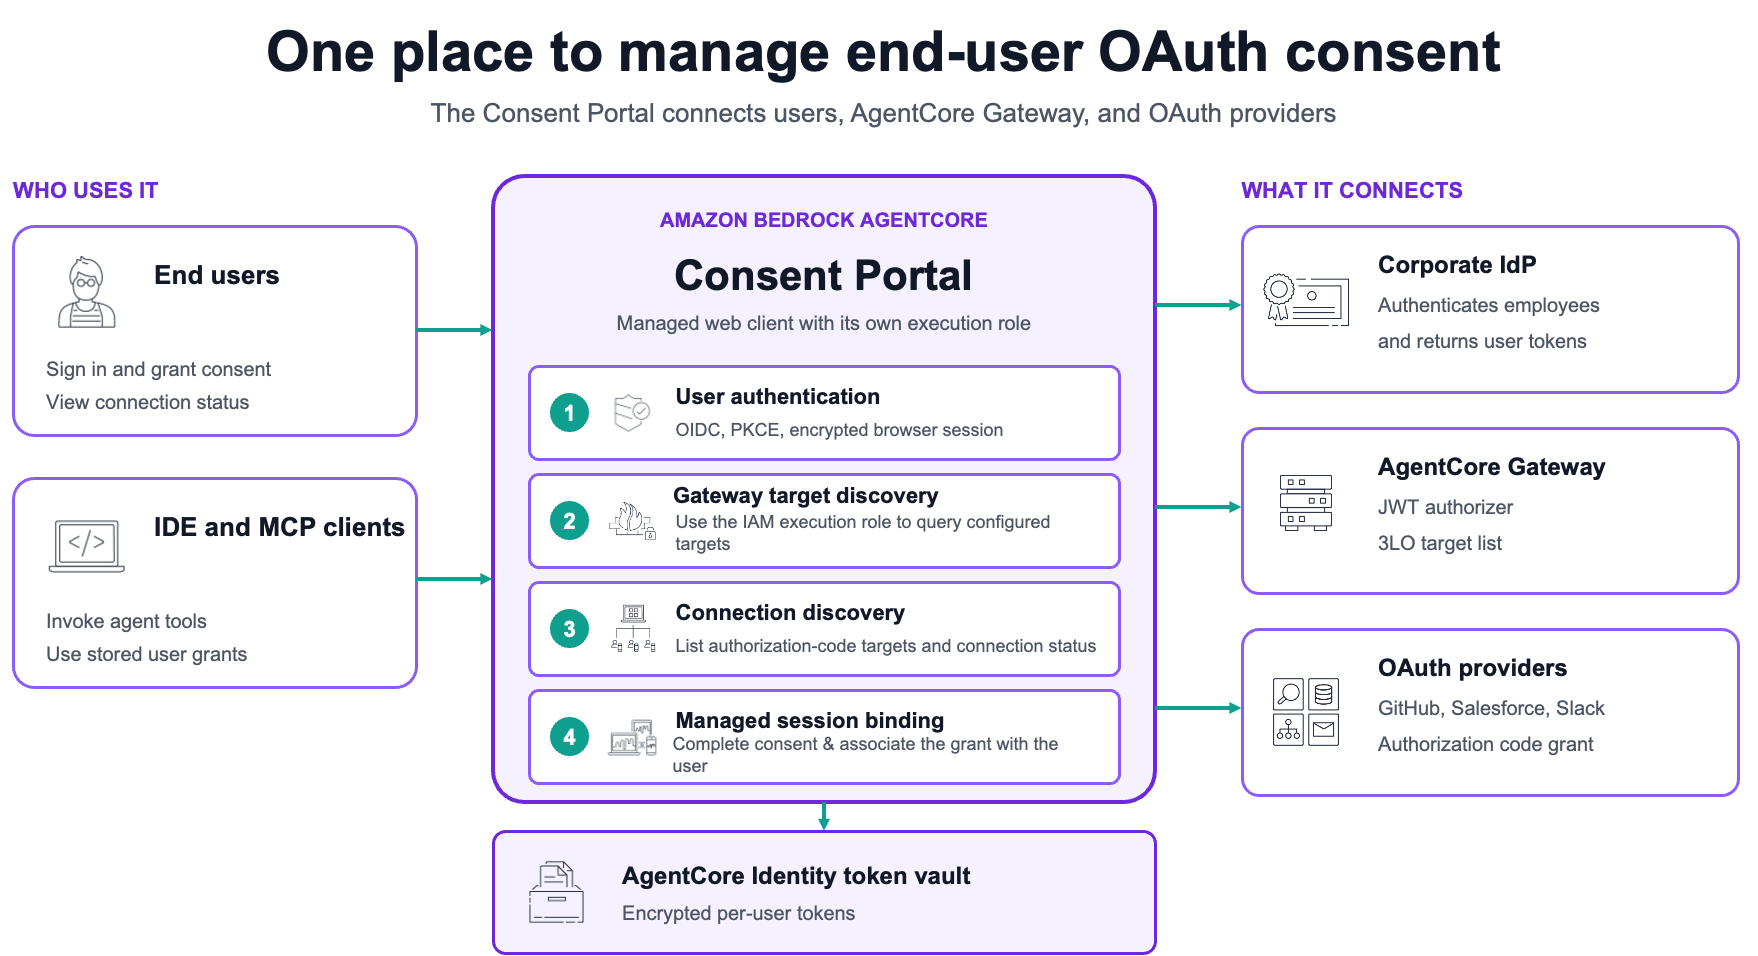
Для администратора процесс состоит из шести шагов: подготовка IdP и подключений к gateway, настройка целей, создание execution role, создание Consent portal и передача ссылки. В AWS Management Console администратору нужны права на создание ConsentPortal, Oauth2CredentialProvider, GatewayTarget и управление ролью AmazonBedrockAgentCoreConsentPortal. Для работы требуются аккаунт AWS с доступом к Amazon Bedrock AgentCore, AgentCore Gateway с JWT-авторизацией входящих запросов, IDE или MCP-клиент, настроенный на тот же gateway, административный доступ к корпоративному IdP, а также зарегистрированные OAuth-приложения GitHub и Slack с возможностью прописать callback URL AgentCore Identity.
С точки зрения отрасли шаг AWS продолжает линию на управляемые identity-решения для агентных систем. Пока одни вендоры предлагают фреймворки для оркестрации агентов, другие закрывают менее заметный, но критичный слой — безопасную привязку пользовательских разрешений к действиям агента. Именно от него зависит, сможет ли агент легально действовать от имени сотрудника в корпоративных сервисах без постоянных повторных запросов токенов.